
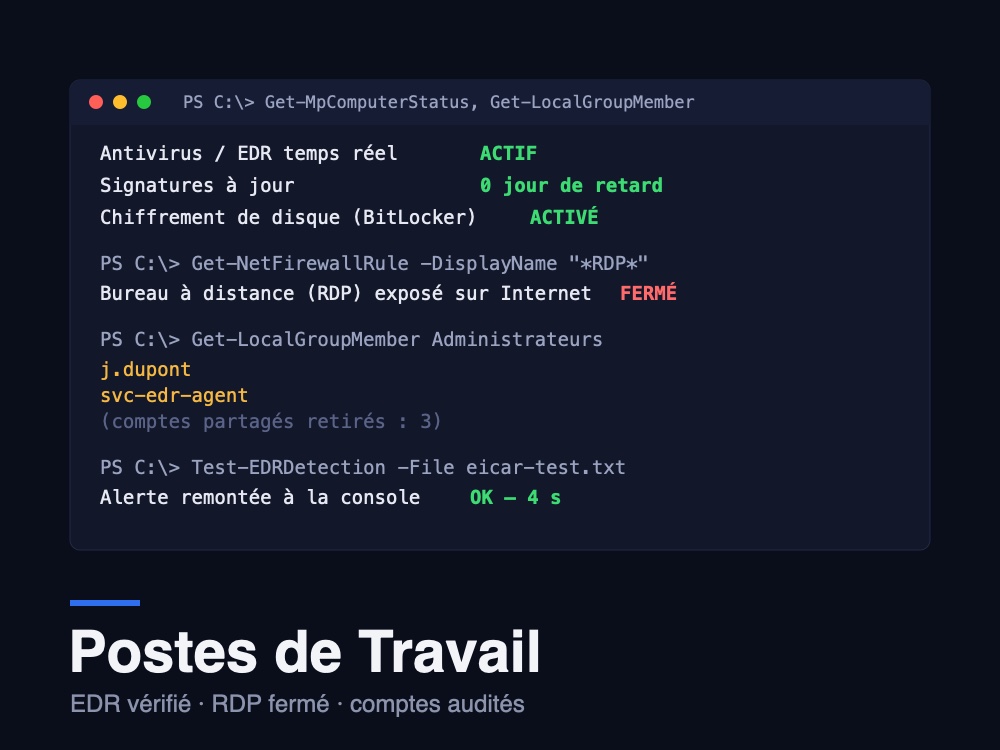
Sécurisation des Postes de Travail
Le poste de travail est aujourd’hui le point d’entrée le plus fréquent d’une compromission : un mot de passe réutilisé, un accès distant oublié, un antivirus installé mais jamais surveillé. Pendant qu’on durcit le serveur et le pare-feu, l’ordinateur du comptable ou du commercial reste souvent la porte restée entrouverte. Encore faut-il vérifier qu’il est réellement protégé, pas seulement équipé.
🎯 Le poste de travail, angle mort de la sécurité
Sur la majorité des parcs que nous auditons, un antivirus est présent sur chaque machine, et pourtant personne ne regarde jamais ses alertes. Le compte administrateur local est partagé entre plusieurs collaborateurs depuis des années. Un accès Bureau à distance (RDP) a été ouvert un jour pour dépanner quelqu’un en télétravail, et n’a jamais été refermé. Ce sont exactement les trois portes que les attaquants automatisés testent en premier — bien avant de chercher une faille sophistiquée.
Notre prestation ne s’arrête donc pas à l’installation d’un logiciel. Elle se termine par un test de détection réel et par la fermeture vérifiée des accès distants non maîtrisés.
✅ Ce que comprend la prestation
- Audit des comptes locaux : membres du groupe Administrateurs, comptes partagés, comptes orphelins d’anciens collaborateurs
- Politique de mots de passe et verrouillage de session adaptée à votre contexte (durée, complexité, verrouillage automatique)
- Déploiement ou reconfiguration d’un EDR/antivirus (Microsoft Defender for Endpoint, Bitdefender, CrowdStrike ou solution déjà en place) avec vérification que les alertes remontent réellement quelque part
- Fermeture des accès distants non maîtrisés : RDP exposé directement sur Internet, TeamViewer ou AnyDesk oubliés, VPN fantômes
- Mise à jour de Windows ou macOS et des applications les plus exposées (navigateur, lecteur PDF, environnements Java)
- Chiffrement de disque (BitLocker ou FileVault) pour les postes contenant des données sensibles ou nomades
- Vérification des sauvegardes locales : existence, fréquence, test de restauration
- Documentation : procédure de suivi, commandes d’exploitation courantes, liste des comptes et accès en place
⚡ Nos trois formules
Le choix se fait sur le nombre de postes à traiter et sur la présence ou non de données sensibles.
| Prestations incluses | Pack Standard 150 € |
Pack Avancé 490 € ⭐ Recommandé |
Pack Performance 1 490 € |
|---|---|---|---|
| Postes traités | 1 | jusqu’à 5 | jusqu’à 20 |
| Audit des comptes locaux et administrateurs | ✅ | ✅ | ✅ |
| Politique de mots de passe et verrouillage | ✅ | ✅ | ✅ |
| Déploiement/reconfiguration EDR alertes vérifiées |
✅ | ✅ | ✅ |
| Fermeture des accès distants non maîtrisés RDP, TeamViewer, AnyDesk |
✅ | ✅ | ✅ |
| Mise à jour OS et applications exposées | ✅ | ✅ | ✅ |
| Chiffrement de disque BitLocker / FileVault |
❌ | ✅ | ✅ |
| Vérification des sauvegardes locales | ❌ | ✅ | ✅ |
| Déploiement centralisé GPO, Intune ou Jamf selon parc |
❌ | ❌ | ✅ |
| Test de détection réel fichier de test EICAR, alerte vérifiée |
✅ | ✅ | ✅ + rapport écrit |
| Documentation d’exploitation | ✅ | ✅ | ✅ + formation 1 h |
| Réglage des faux positifs après mise en service | 15 jours | 1 mois | 3 mois |
| Délai indicatif | 1 jour | 3 à 4 jours | 1 à 2 semaines |
⚠️ Les cinq pièges d’un parc de postes mal sécurisé
Ce sont les cinq raisons pour lesquelles un parc « équipé » reste vulnérable.
- L’antivirus installé n’est pas l’antivirus qui protège. Beaucoup de solutions tournent en mode par défaut, sans que personne ne consulte jamais leur console d’alertes. Une détection qui ne remonte nulle part équivaut à une absence de détection.
- Le compte administrateur local est partagé. Un seul mot de passe, connu de toute l’équipe depuis des années, transmis oralement aux nouveaux arrivants : impossible de savoir qui a fait quoi, et une seule fuite compromet tous les postes.
- Le RDP est exposé directement sur Internet. Ouvert un jour pour du dépannage à distance, jamais refermé : c’est l’un des vecteurs de compromission les plus courants sur les PME, avant même le phishing.
- Les mises à jour Windows sont reportées indéfiniment. « Redémarrer plus tard » cliqué pendant des semaines laisse des failles connues et déjà exploitées grandes ouvertes, alors qu’un correctif existe.
- Aucune séparation entre usage professionnel et personnel. Le même compte sert à consulter des messages personnels, installer des extensions de navigateur non vérifiées et accéder aux outils de l’entreprise — chaque usage personnel devient une porte d’entrée supplémentaire.
🔗 Postes de travail et serveurs : une sécurité complémentaire
La sécurisation des postes ne remplace pas la sécurité serveur, elle la complète. Un pare-feu bien réglé et un audit de sécurité protègent l’infrastructure ; cette prestation protège le point d’accès que vos collaborateurs utilisent chaque jour pour s’y connecter. Si vos équipes travaillent à distance, elle se complète naturellement avec notre prestation VPN OpenVPN : le VPN chiffre le trajet, le durcissement du poste garantit que ce qui se connecte au bout du trajet est sain.
Dites-nous ce que vous avez déjà en place : nous ne referons pas ce qui fonctionne, nous compléterons ce qui manque.
📋 Déroulement
- Audit — inventaire des postes, comptes existants, EDR en place, versions Windows/macOS
- Priorisation — postes exposés en premier : accès distant, données sensibles, utilisateurs à privilèges
- Durcissement — comptes, mots de passe, chiffrement, fermeture des accès non maîtrisés
- Déploiement EDR — installation ou reconfiguration, vérification que les alertes remontent
- Vérification — test de détection réel et contrôle que les accès distants fermés le restent
- Documentation et suivi — procédure remise, ajustement des faux positifs sur la période incluse
💡 Pourquoi AbsoluInfo
- Nous partons de vos postes réels, pas d’une checklist générique recopiée d’un standard.
- Nous prouvons la détection. Un EDR qui ne remonte jamais rien ne vaut pas mieux que rien.
- Nous fermons ce qui traîne : accès distants oubliés, comptes partagés, mises à jour reportées — ce sont les portes les plus utilisées, pas les plus sophistiquées.
- Nous documentons pour que vous puissiez suivre ou reprendre la main sans dépendre de nous.
❓ Questions fréquentes
Faut-il remplacer notre antivirus actuel ?
Pas nécessairement. Nous commençons par vérifier s’il est correctement configuré et si ses alertes sont réellement suivies. Beaucoup de solutions déjà en place suffisent une fois correctement réglées ; un remplacement n’est proposé que s’il est réellement justifié.
Le télétravail complique-t-il la sécurisation des postes ?
Il change surtout ce qu’il faut prioriser : chiffrement de disque, verrouillage automatique et fermeture des accès distants deviennent prioritaires dès qu’un poste sort des locaux. Nous adaptons la formule à votre réalité de travail, pas l’inverse.
Combien de temps prend l’intervention par poste ?
Après l’audit initial, compter en moyenne une à deux heures par poste pour le durcissement et la vérification, hors temps de déploiement d’un EDR sur un parc complet, qui se planifie en dehors des heures de travail des utilisateurs concernés.
Travaillez-vous aussi bien sur Mac que sur Windows ?
Oui. Les principes sont les mêmes (comptes, chiffrement, mises à jour, EDR), avec les outils propres à chaque environnement : BitLocker et GPO côté Windows, FileVault et profils de configuration côté macOS.
Que faire si un poste est déjà compromis ?
Ne le durcissez pas avant de comprendre ce qui s’est passé : cela reviendrait à poser une serrure sur une porte déjà forcée. Contactez-nous en décrivant les symptômes constatés ; nous vous dirons si un nettoyage ciblé suffit ou si une réinstallation complète est plus sûre, avant d’appliquer cette prestation.
Le chiffrement de disque ralentit-il l’ordinateur ?
Sur le matériel courant depuis une dizaine d’années, l’impact n’est pas perceptible : les processeurs intègrent une accélération matérielle dédiée. C’est un point que nous vérifions lors du déploiement, pas une supposition.
📞 Parlons de votre parc
Indiquez-nous le nombre de postes, les systèmes en présence (Windows, macOS) et si des collaborateurs travaillent à distance. Nous commençons toujours par regarder qui a accès à quoi aujourd’hui : cela dit en quelques minutes si le parc est maîtrisé ou s’il s’est simplement construit au fil du temps.
TVA non applicable, article 293 B du code général des impôts : le montant affiché est celui que vous réglez.
Prestations complémentaires : VPN OpenVPN · Audit de sécurité · Sécurité informatique.


Avis
Il n’y a pas encore d’avis.